ЄС не відклав AI Act, а розтягнув його в часі. Пояснюємо, коли регламент стосується компанії з України, що треба зробити вже зараз за статтею 50, що перенесли на 2027 рік і де шукати підтримку.
Влітку 2026 року в українському ІТ поширилася зручна думка: ЄС відклав AI Act, тож можна видихнути. Це правда лише наполовину. Пакет змін Digital Omnibus справді переніс найважчі вимоги для систем високого ризику на грудень 2027 року. Але 2 серпня 2026 року настала загальна дата застосування регламенту, і з цього дня діють обов’язки щодо прозорості для чат-ботів, генерованого контенту і дипфейків. Для українського продуктового бізнесу і аутсорсу, що працює з клієнтами в ЄС, це вже не теорія.
У цьому матеріалі пояснюємо, коли AI Act стосується компанії з України, які обов’язки діють уже зараз, що перенесли і на скільки, які штрафи передбачено і де шукати підтримку та фінансування для відповідності. Дати звірено з текстом регламентів на EUR-Lex станом на 10 жовтня 2026 року.
Коротка відповідь
- AI Act діє екстериторіально. Якщо українська компанія постачає систему ШІ на ринок ЄС або результат її роботи використовують у ЄС, регламент на неї поширюється.
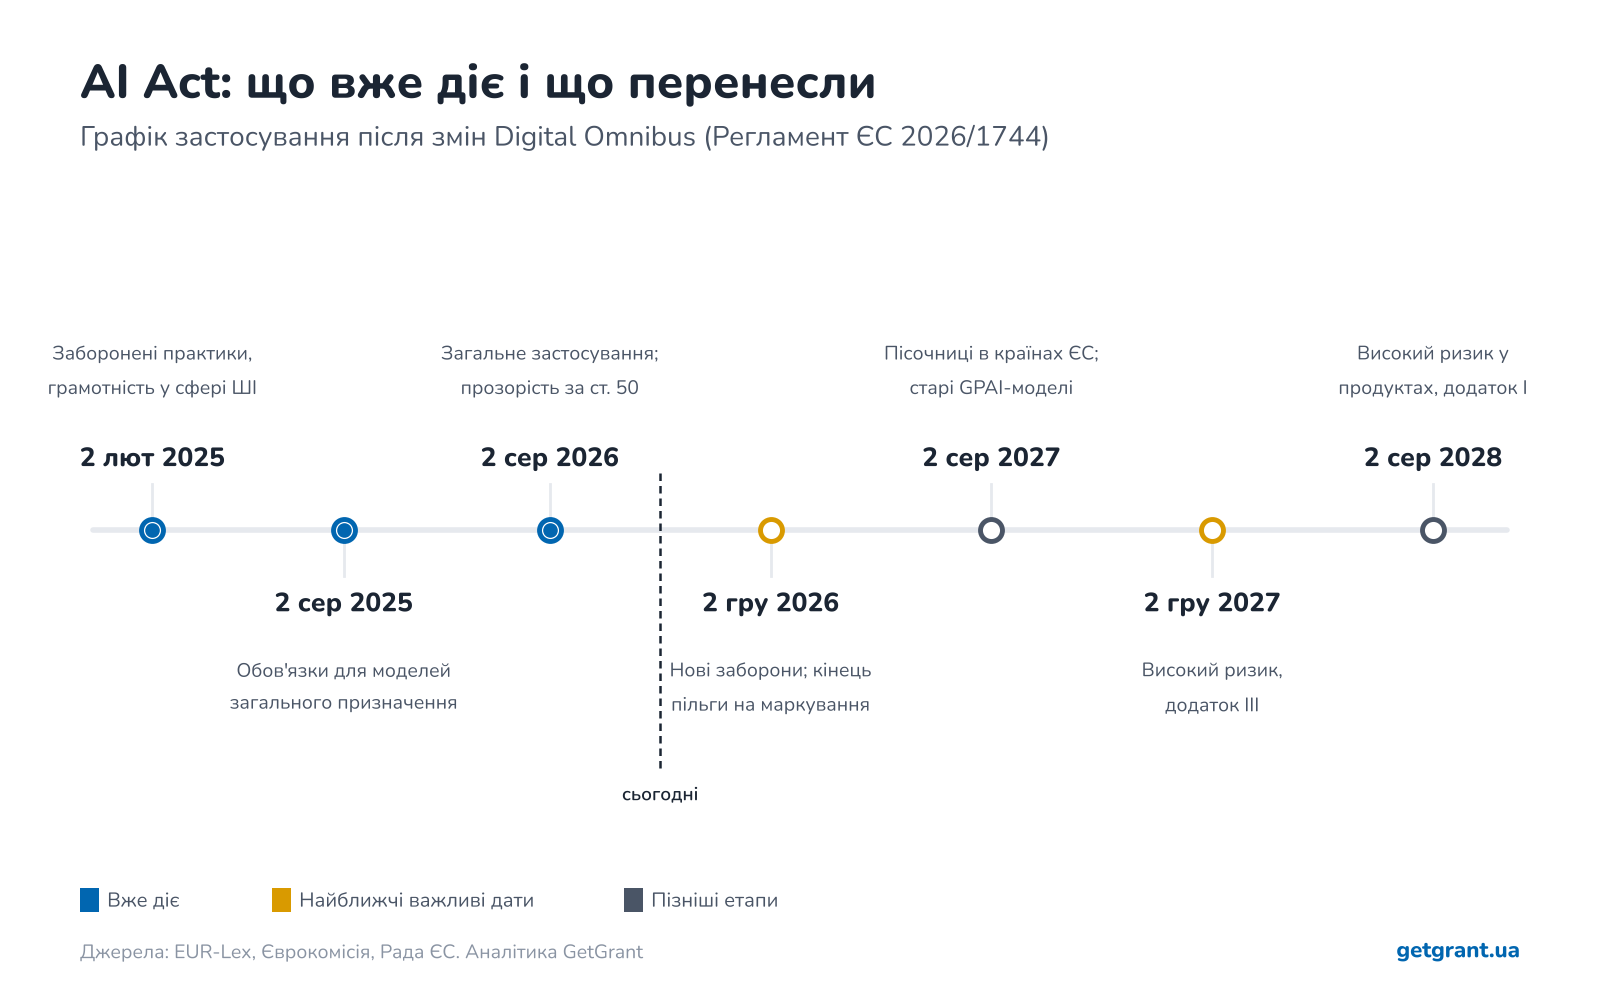
- З 2 серпня 2026 року діють обов’язки прозорості за статтею 50: повідомляти користувачів, що вони спілкуються з ШІ, і маркувати згенерований контент. Системи генеративного ШІ, які вже працювали до цієї дати, мають час до 2 грудня 2026 року.
- Вимоги до систем високого ризику з додатку III, тобто HR-tech, освіта, кредитний скоринг, біометрія, перенесено з 2 серпня 2026 на 2 грудня 2027 року. Для ШІ, вбудованого в регульовані продукти, новий строк 2 серпня 2028 року.
- Заборонені практики і обов’язок забезпечити грамотність персоналу у сфері ШІ діють з лютого 2025 року. З 2 грудня 2026 року додаються нові заборони, зокрема на системи для створення інтимних зображень без згоди людини.
- Штрафи сягають €35 млн або 7 % світового обороту. Для МСП і, після змін 2026 року, для малих midcap-компаній застосовується менша з двох сум.
Що змінив Digital Omnibus
Єврокомісія запропонувала спростити AI Act у листопаді 2025 року. Політичної домовленості Рада і Європарламент досягли 7 травня 2026 року, парламент проголосував 16 червня, Рада остаточно схвалила зміни 29 червня. Регламент (ЄС) 2026/1744 опубліковано в Офіційному віснику ЄС 24 липня, і він набрав чинності 27 липня 2026 року.
Головні зміни для бізнесу:
- Перенесено строки для високоризикових систем: з додатку III на 2 грудня 2027 року, вбудованих у продукти на 2 серпня 2028 року. Це фіксовані дати, вони не залежать від того, чи встигнуть розробити стандарти.
- Додано нові заборони з 2 грудня 2026 року: системи для створення інтимних або сексуальних зображень реальних людей без їхньої згоди і системи, що генерують матеріали сексуального насильства над дітьми. Пільг для систем, які вже на ринку, тут немає.
- Обов’язок щодо грамотності у сфері ШІ пом’якшено. Компанії мають вживати заходів для розвитку грамотності персоналу, але регламент не вимагає гарантувати певний рівень кожного працівника.
- Пільги для МСП поширено на малі midcap-компанії: спрощена технічна документація, пропорційна система управління якістю і менша з двох сум штрафу.
- Реєстрацію систем, які постачальник сам оцінив як не високоризикові, залишили, але зі спрощеним набором даних.
- Строк для національних регуляторних пісочниць перенесено на 2 серпня 2027 року.
«Ми полегшуємо інновації, не знижуючи планку безпеки».
Генна Вірккунен, виконавча віцепрезидентка Єврокомісії, про домовленість щодо змін AI Act, 7 травня 2026 року. Переклад з англійської.
Коли AI Act стосується української компанії
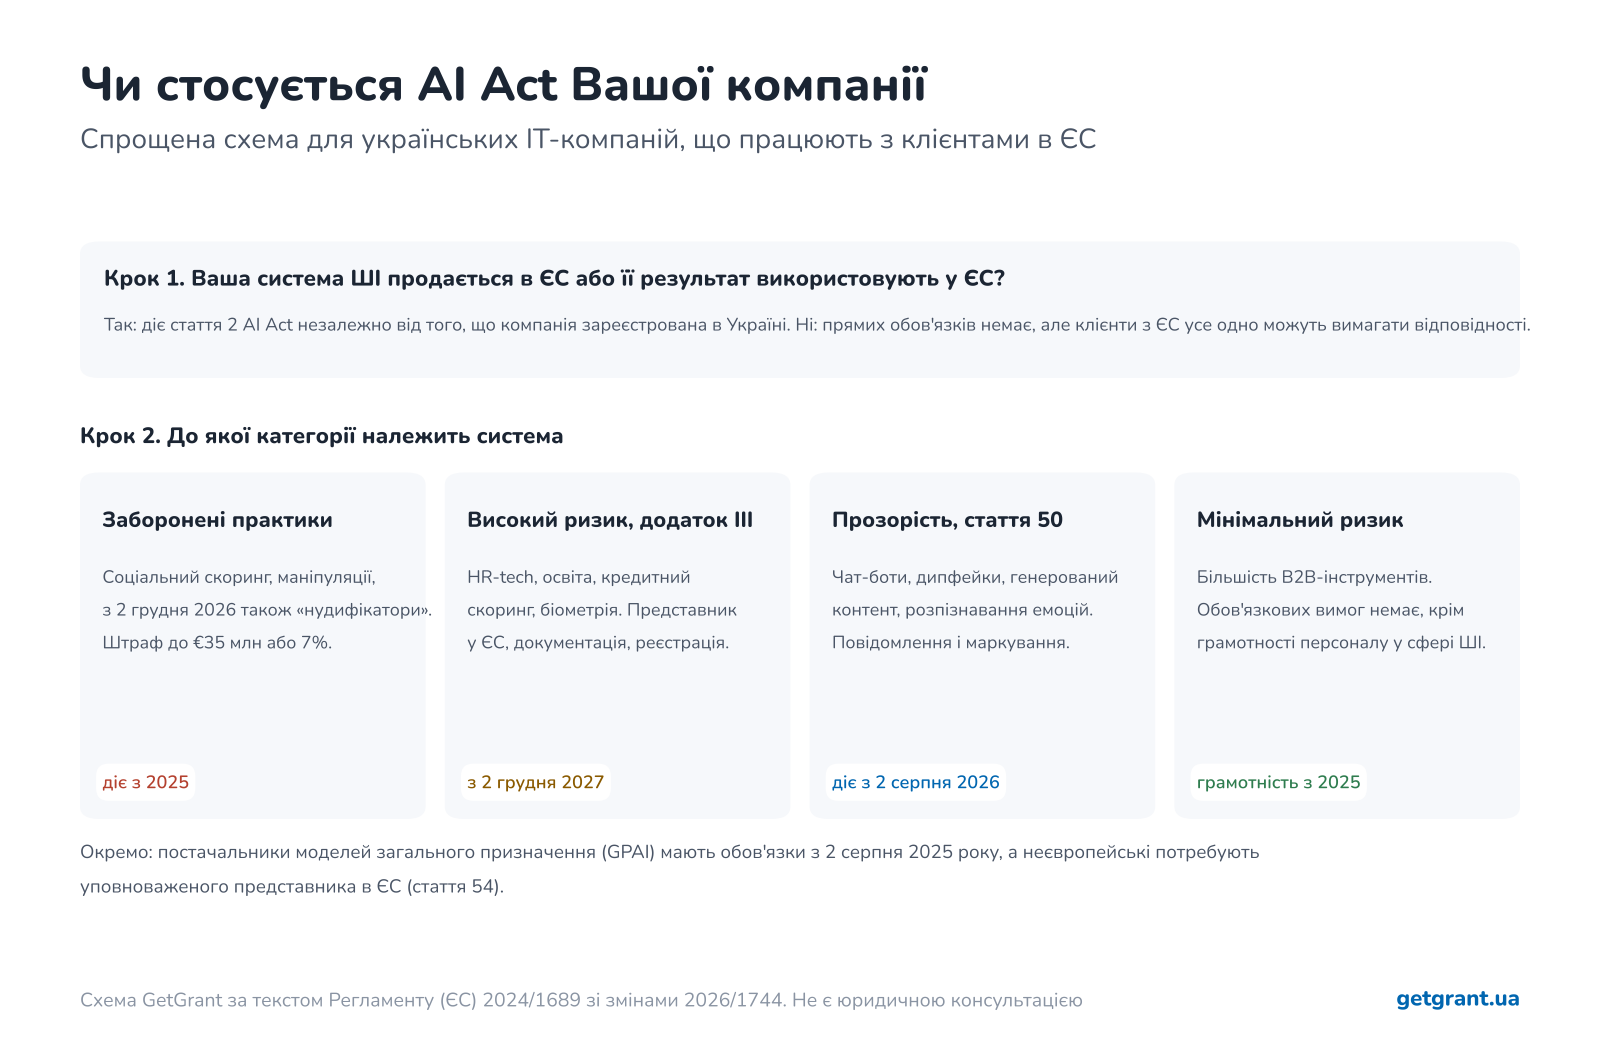
Стаття 2 регламенту поширює його дію на постачальників, які розміщують системи ШІ на ринку ЄС, незалежно від того, де вони зареєстровані. А також на постачальників і користувачів з третіх країн, якщо результат роботи системи використовується в ЄС. Для типових українських компаній це означає таке:
- SaaS-продукт з функціями ШІ, який купують клієнти з ЄС, підпадає під регламент.
- Аутсорсингова компанія, що розробляє систему ШІ на замовлення європейського клієнта, зазвичай не є постачальником, якщо продукт виходить на ринок під брендом клієнта. Але клієнт перенесе вимоги на неї через договір і технічне завдання.
- Компанія, яка використовує ШІ лише для внутрішніх процесів в Україні, прямих обов’язків за AI Act не має.
Що потрібно зробити вже зараз: стаття 50
Обов’язки прозорості стосуються найпоширеніших продуктів українського ІТ:
- Чат-боти і віртуальні асистенти. Людина має знати, що спілкується з системою ШІ, якщо це не очевидно з контексту.
- Генеративний ШІ. Згенеровані текст, зображення, аудіо і відео мають бути позначені в машиночитаному форматі. У червні 2026 року Єврокомісія опублікувала добровільний Кодекс практик щодо маркування, який рекомендує щонайменше два рівні позначення, наприклад метадані і водяні знаки.
- Дипфейки. Користувач, що створює або поширює реалістичний синтетичний контент про реальних людей чи події, має розкривати його штучне походження.
- Розпізнавання емоцій і біометрична категоризація. Людей потрібно інформувати про роботу таких систем.
20 липня 2026 року Єврокомісія опублікувала настанови щодо обов’язків прозорості, а 31 липня оновила їх. Саме з цього документа варто починати перевірку продукту. Порушення статті 50 карається штрафом до €15 млн або 3 % світового обороту.
Системи високого ризику: півтора року на підготовку
До додатку III належать системи ШІ, які впливають на доступ людей до роботи, освіти, кредитів і державних послуг. Для українського ринку це насамперед HR-tech з відбором кандидатів, освітні платформи з оцінюванням, фінтех зі скорингом і продукти з біометрією. З 2 грудня 2027 року постачальники таких систем мають забезпечити систему управління ризиками, якість даних, технічну документацію, журналювання, людський нагляд, оцінку відповідності і реєстрацію в базі ЄС.
Для компанії з України є ще одна вимога: перед виходом на ринок ЄС потрібно письмово призначити уповноваженого представника в ЄС. Те саме стосується постачальників моделей загального призначення, для яких ця вимога діє вже зараз.
Півтора року здаються довгим строком, але для високоризикової системи це один-два цикли розробки. Документацію, дані і процеси краще будувати зараз, ніж перебудовувати продукт у 2027 році.
Штрафи
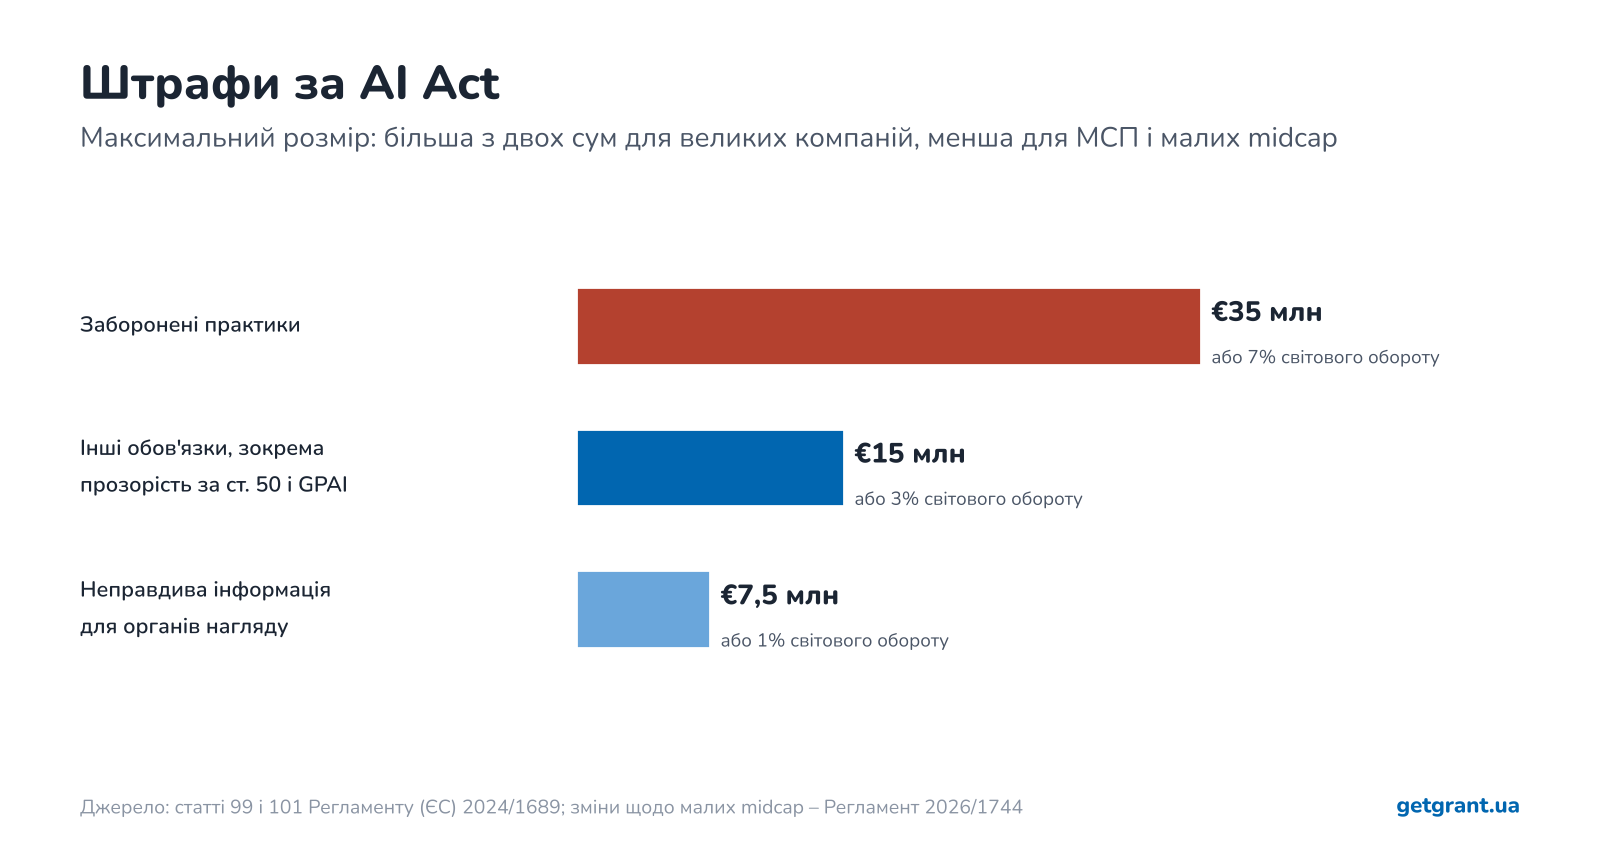
Для великих компаній застосовується більша з двох сум: фіксована або відсоток від світового обороту. Для МСП, стартапів і малих midcap-компаній, навпаки, менша. Штрафи для постачальників моделей загального призначення накладає безпосередньо Єврокомісія, і з 2 серпня 2026 року в неї з’явилися повноваження застосовувати їх.
Що відбувається з регулюванням ШІ в Україні
Україна обрала поетапний шлях. У 2023 році Мінцифри представило дорожню карту: спершу добровільні інструменти для бізнесу, зокрема методологія HUDERIA, кодекси поведінки, регуляторна пісочниця, потім закон за зразком AI Act. За перший рік у пісочницю Мінцифри надійшло 90 заявок, аудит пройшли 15 продуктів.
У 2026 році над законом про ШІ працює робоча група з понад 100 учасників при профільному парламентському комітеті. Станом на середину вересня розглянуто два розділи, 15 статей, триває робота над розділом про високоризикові системи. Проєкт передбачає перелік заборон за зразком статті 5 AI Act, перелік високоризикових сфер за зразком додатку III і окремий підхід до оборонних застосувань. Законопроєкт до Верховної Ради ще не внесено.
Для бізнесу висновок простий: майбутній український закон майже напевно повторить логіку AI Act. Компанія, яка вже зараз налаштує процеси під європейський регламент, двічі перебудовуватися не муситиме.
Де шукати підтримку і фінансування
Окремих грантів ЄС саме на відповідність AI Act для МСП ми не знайшли. Але є інструменти, які допомагають закрити частину витрат:
- Європейські хаби цифрових інновацій. В Україні їх шість, вони входять до мережі ЄС. Київський хаб EUnited прямо зазначає серед послуг допомогу з відповідністю стандартам ЄС, зокрема AI Act.
- Гранти на розвиток ШІ-продуктів. Програми ЄБРР, EIC і національні фонди дозволяють закладати в бюджет витрати на документацію, тестування і юридичний супровід, якщо вони пов’язані з виходом на ринок.
- Інструменти Єврокомісії. Сервісний центр AI Act, Пакт ШІ і єдина інформаційна платформа безкоштовні й доступні українським компаніям.
Чекліст для IT-компанії
- Скласти перелік усіх систем і функцій ШІ в продуктах, включно зі сторонніми API.
- Для кожної визначити роль компанії, постачальник чи користувач, і категорію ризику.
- Перевірити продукти на відповідність статті 50 вже зараз: повідомлення користувачам, маркування контенту, позначення дипфейків.
- Задокументувати заходи з грамотності персоналу у сфері ШІ.
- Для систем, близьких до додатку III, почати збирати технічну документацію і планувати оцінку відповідності до грудня 2027 року.
- Якщо продукт продається в ЄС, визначитися з уповноваженим представником.
- Закласти витрати на відповідність у бюджет грантових заявок на 2027 рік.
Висновок
AI Act не відклали, його розтягнули в часі. Українським IT-компаніям, які працюють з ринком ЄС, уже зараз потрібно виконувати вимоги прозорості, а розробникам продуктів для HR, освіти, фінансів і біометрії варто використати півтора року до грудня 2027 року для підготовки. Відповідність AI Act поступово стає не лише юридичним обов’язком, а й конкурентною перевагою в переговорах з європейськими клієнтами та донорами.
Команда GetGrant допомагає IT-компаніям знаходити гранти на розвиток ШІ-продуктів і вихід на ринок ЄС, а також готувати заявки до EIC, Horizon Europe і програм ЄБРР. Актуальні конкурси зібрані в каталозі GetGrant, індивідуальний підбір можна замовити на сторінці послуг. Матеріал не є юридичною консультацією.
Джерела
- EUR-Lex: Регламент (ЄС) 2026/1744
- Рада ЄС: хронологія регулювання ШІ
- Рада ЄС: домовленість щодо спрощення правил ШІ, 07.05.2026
- Єврокомісія: пресреліз IP/26/1024, 07.05.2026
- Єврокомісія: регуляторна рамка ШІ
- Єврокомісія: настанови щодо обов’язків прозорості, 20.07.2026
- Jones Day: Кодекс практик щодо маркування контенту ШІ, червень 2026
- Cuatrecasas: Digital Omnibus on AI опубліковано, 24.07.2026
- Текст AI Act: стаття 2, стаття 22, стаття 99
- DOU: в Україні готують закон про ШІ, 16.06.2026
- «Дебет-Кредит»: Україна розробляє закон про ШІ з урахуванням правил ЄС, 14.09.2026
- Каталог EDIH: EUnited